
La compliance di oggi è soprattutto un problema di coordinamento. Le norme fissano gli obiettivi, ma tocca all’organizzazione tenere collegati nel tempo obblighi, controlli, evidenze e decisioni, mentre sistemi, fornitori e processi cambiano di continuo.
Le revisioni annuali non bastano più
Dividere le responsabilità tra ufficio legale, acquisti, sicurezza, privacy e audit resta una scelta corretta. Il limite sta nei tempi: molte verifiche sono ancora annuali, pensate per un mondo in cui sistemi e contratti cambiavano lentamente. Oggi un servizio cloud viene aggiornato ogni settimana e un fornitore può introdurre un nuovo subfornitore senza che nessuno riapra la valutazione fatta all’inizio. L’approvazione resta formalmente valida, ma non descrive più il servizio reale.
Un controllo, più obblighi
Lo stesso servizio digitale può trattare dati personali, sostenere un processo critico e dipendere da infrastrutture esterne: una modifica tocca insieme privacy, cybersicurezza e continuità operativa. Nessuna funzione, da sola, vede tutto. La sicurezza scopre una vulnerabilità, gli acquisti rinnovano il contratto, il legale si affida alle garanzie raccolte anni prima. Ogni valutazione è corretta nel proprio ambito, ma il quadro complessivo non corrisponde più alla realtà.
Che cosa chiedono le norme
Il GDPR chiede di dimostrare che le misure sono davvero applicate. La NIS2 chiede agli organi di amministrazione di approvare e sorvegliare le misure di gestione del rischio informatico, catena di fornitura compresa. L’AI Act introduce obblighi continui di monitoraggio per i sistemi ad alto rischio. In tutti i casi il management deve conoscere i controlli che non funzionano, le criticità aperte e i rischi che ha deciso di accettare. Se queste informazioni si ricostruiscono da fogli di calcolo ed e-mail, arrivano già vecchie.
Che cosa offre una piattaforma GRC
- Un modello unico che collega attività, rischi e controlli, ciascuno con un responsabile.
- Le evidenze che mostrano se un controllo è stato eseguito, su quale perimetro e con quale esito, con lo storico delle verifiche.
- Le criticità collegate al controllo e al rischio interessati, con azioni correttive seguite fino alla chiusura.
- Le accettazioni del rischio documentate: chi ha deciso, perché, con quali misure compensative e quando va riesaminata la decisione.
La piattaforma non sostituisce gli strumenti operativi e non decide al posto del management: fa in modo che un’informazione rilevante, trovata da un ufficio, cambi davvero il modo in cui l’organizzazione gestisce quel rischio. La gestione dei fornitori è l’esempio più chiaro: un contratto non dovrebbe essere rinnovato mentre una criticità grave è ancora aperta solo perché chi firma non lo sa.
Questo articolo riprende un approfondimento pubblicato sul blog di Vigilio GRC Manager, la piattaforma di NEXT per la governance, il rischio e la compliance. Per saperne di più visita vigilio.eu.

In quale quartiere si vive meglio? CityPulse lo calcola con gli open data europei
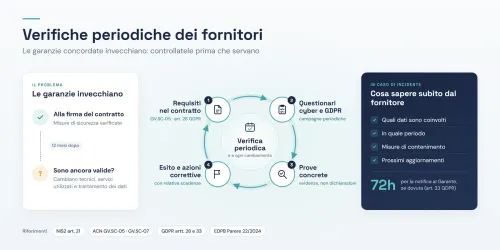
Violazioni presso i fornitori: perché controllarli una volta sola non basta

Congelatori dei supermercati sotto attacco: che cosa insegna il caso a chi si occupa di NIS2
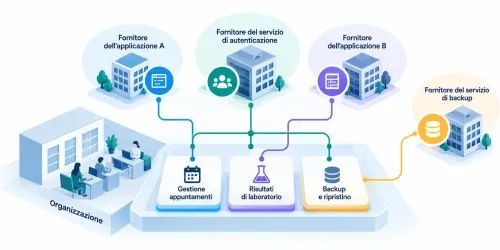
Rischio fornitori: perché serve la mappa degli asset e delle dipendenze
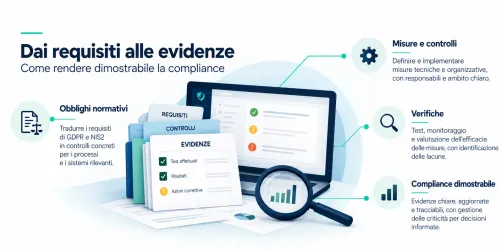
Compliance dimostrabile: dai requisiti alle evidenze
