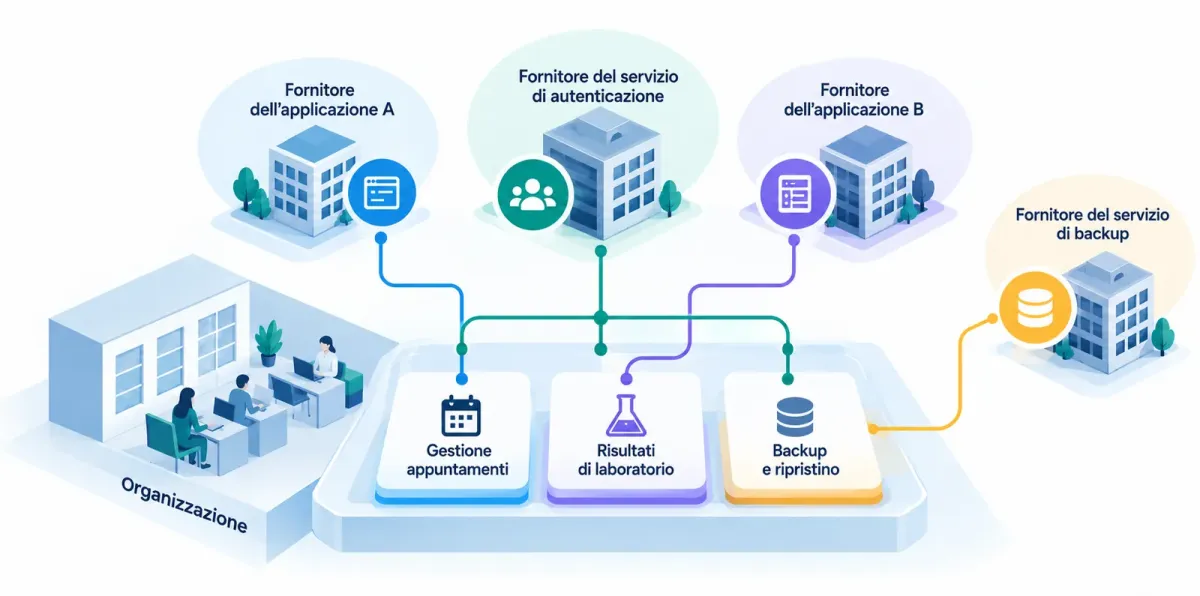
Un ospedale usa un’applicazione esterna per prenotare le visite e un’altra per i risultati di laboratorio. Fornitori diversi, sistemi separati: ma il personale entra in entrambe con lo stesso servizio di autenticazione, gestito da un terzo. Se quel servizio si ferma, nessuna delle due applicazioni è raggiungibile, anche se funzionano perfettamente.
L’esempio spiega perché il rischio legato ai fornitori non si può valutare senza la mappatura degli asset: l’elenco di applicazioni, apparecchiature, dati e servizi da cui dipende l’organizzazione, con le relazioni che li collegano.
Che cosa dice la NIS2
La direttiva include tra le misure obbligatorie sia la sicurezza della catena di approvvigionamento sia la gestione degli asset (art. 21). In Italia le specifiche di base dell’Agenzia per la cybersicurezza nazionale chiedono di valutare i fornitori considerando il loro livello di accesso a sistemi e dati, le conseguenze di un’interruzione grave, i tempi e i costi di ripristino. Dal 2026 i soggetti NIS comunicano inoltre all’Agenzia i propri fornitori rilevanti.
Partire dai servizi importanti
Un buon punto di partenza è scegliere un servizio essenziale, per esempio la gestione degli appuntamenti o della produzione, e risalire alle applicazioni necessarie, a dove sono ospitate, a chi le mantiene e agli altri servizi da cui dipendono. Conviene distinguere due tipi di relazione: chi garantisce la disponibilità di un servizio e chi può intervenire sui sistemi, modificarne le impostazioni o vedere informazioni riservate. I rischi sono diversi.
Il valore del contratto inganna
Una piccola impresa che fa manutenzione ai macchinari poche volte l’anno può avere un accesso remoto ai computer che configurano la produzione: se le sue credenziali vengono rubate, il danno potenziale non ha nulla a che vedere con l’importo della fattura. Conta anche la sostituibilità: un’alternativa riduce il rischio solo se può subentrare in tempi accettabili, tenendo conto di trasferimento dei dati, configurazioni e formazione.
Fornitori diversi, stesso punto critico
Scegliere tre fornitori per sito, database clienti e comunicazioni interne protegge poco se tutti e tre poggiano sulla stessa piattaforma cloud. Lo stesso vale per le copie di sicurezza conservate altrove ma accessibili solo attraverso il servizio di autenticazione che si è appena fermato.
La mappa di asset e fornitori serve a prendere decisioni informate su contratti, continuità operativa e investimenti, comprese quelle che, per una dipendenza significativa da un solo fornitore, spettano agli organi di amministrazione.
Questo articolo riprende un approfondimento pubblicato sul blog di Vigilio GRC Manager, la piattaforma di NEXT per la governance, il rischio e la compliance. Per saperne di più visita vigilio.eu.

In quale quartiere si vive meglio? CityPulse lo calcola con gli open data europei
Violazioni presso i fornitori: perché controllarli una volta sola non basta

Congelatori dei supermercati sotto attacco: che cosa insegna il caso a chi si occupa di NIS2
Compliance dimostrabile: dai requisiti alle evidenze

NIS2: che cosa cambia per amministratori e organi di gestione
