
Secondo le ricostruzioni pubblicate finora, nella notte tra l’1 e il 2 novembre 2026 qualcuno è entrato da remoto nei regolatori degli impianti frigoriferi di decine di supermercati in Belgio, Lussemburgo, Svezia e altri Paesi europei, mettendo i congelatori in sbrinamento. Al mattino la merce era da buttare. Tre settimane prima era successo lo stesso in Francia, su scala più ampia. Nessuno ha rivendicato gli episodi e nessuna autorità li ha attribuiti a un gruppo preciso.
Come sono entrati
Non è servito alcun programma malevolo. Le interfacce web di gestione degli impianti erano raggiungibili da Internet, protette da credenziali deboli, e in molti casi installate e sorvegliate a distanza dalle ditte di refrigerazione, fuori dai controlli informatici delle catene. Alcune vulnerabilità di questi apparecchi erano note e corrette da oltre un anno, ma molti modelli non ricevevano più aggiornamenti. Dopo l’episodio francese i centri nazionali per la sicurezza informatica avevano diffuso avvisi con i prodotti interessati e le contromisure: chi è stato colpito a novembre aveva avuto tre settimane di preavviso.
È un incidente NIS2?
Per molti punti vendita probabilmente no: la vendita al dettaglio resta in genere fuori dal perimetro della direttiva, a differenza di distribuzione all’ingrosso e trasformazione alimentare. Ma essere fuori dalla NIS2 non ha protetto un solo congelatore: il perimetro giuridico è più stretto del rischio operativo.
Un problema di governo, prima che tecnico
Ogni contromisura era nota, economica e pubblica. È mancato qualcuno che se ne sentisse responsabile. Le lezioni valgono per qualunque organizzazione con impianti gestiti da terzi:
- gli impianti tecnici e di edificio vanno nell’inventario e nel registro dei rischi, qualunque sia la loro etichetta;
- gli accessi dei manutentori sono un rischio dell’organizzazione: nei contratti servono autenticazione a più fattori, registrazione degli accessi, tempi per gli aggiornamenti e obbligo di segnalare gli incidenti;
- gli avvisi delle autorità devono avere un destinatario che, entro pochi giorni, decide se riguardano l’organizzazione;
- dove la NIS2 si applica, la responsabilità degli organi di gestione è personale: non sapere che i frigoriferi erano in rete non è una giustificazione.
Una piattaforma GRC non aggiorna un regolatore. Fa in modo che quell’apparecchio abbia un responsabile, un fornitore registrato, un rischio valutato, una scadenza e uno stato visibile a chi decide.
Questo articolo riprende un approfondimento pubblicato sul blog di Vigilio GRC Manager, la piattaforma di NEXT per la governance, il rischio e la compliance. Per saperne di più visita vigilio.eu.

In quale quartiere si vive meglio? CityPulse lo calcola con gli open data europei
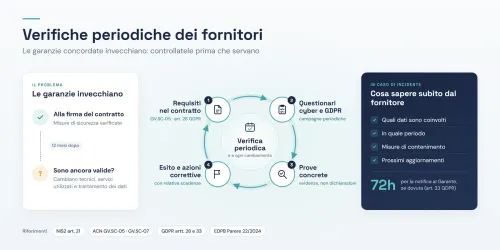
Violazioni presso i fornitori: perché controllarli una volta sola non basta
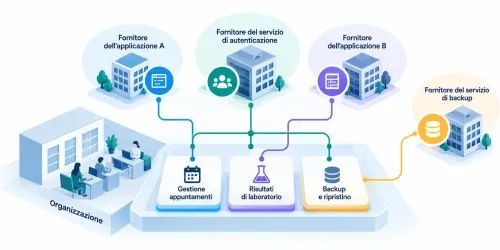
Rischio fornitori: perché serve la mappa degli asset e delle dipendenze
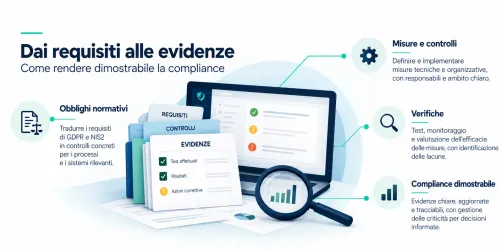
Compliance dimostrabile: dai requisiti alle evidenze

NIS2: che cosa cambia per amministratori e organi di gestione
