
Per anni la sicurezza informatica è stata affidata agli specialisti, mentre il management riceveva aggiornamenti periodici. La direttiva NIS2, recepita in Italia con il decreto legislativo 138/2024, cambia questo schema: gli organi di gestione dei soggetti essenziali e importanti approvano le misure di gestione dei rischi di cibersicurezza e ne sorvegliano l’attuazione (art. 20 della direttiva, art. 23 del decreto).
Approvare non basta: serve una supervisione continua
Agli amministratori non si chiede di configurare i sistemi. Si chiede di capire i rischi significativi e di sapere se le misure approvate sono state realizzate. Un esempio: gli accessi amministrativi a un sistema importante sono protetti solo da password; l’autenticazione a più fattori richiede sei mesi di lavoro e intanto si adottano restrizioni temporanee. Il management deve conoscere il rischio, sapere chi è responsabile dell’intervento, quali misure provvisorie sono in vigore, entro quando arriva la soluzione definitiva e in quali casi un ritardo va riportato alla sua attenzione.
Una policy non dimostra che il controllo funzioni
La NIS2 chiede anche procedure per valutare l’efficacia delle misure. Una policy prova che un controllo è stato definito, non che sia attuato e continui a funzionare. Quando emerge una non conformità, il decreto impone di adottare senza indebito ritardo le misure correttive necessarie.
Quando serve una nuova decisione
Alcune informazioni cambiano i presupposti di una decisione già presa. Se un test di ripristino mostra tempi molto più lunghi del previsto, la misura esiste ma il rischio è diverso da quello approvato. Allo stesso modo, quando la correzione di una vulnerabilità grave viene rinviata per non fermare la produzione, è il management a dover valutare se il rischio residuo è accettabile per quel periodo.
Formazione e responsabilità
Gli organi di amministrazione devono seguire una formazione sulla sicurezza informatica e promuoverla per i dipendenti; devono inoltre essere informati degli incidenti e delle notifiche. Il decreto li indica come responsabili delle violazioni e, per i soggetti essenziali, prevede in caso di mancato adempimento a una diffida anche la sospensione dalle funzioni dirigenziali. Questo non significa che ogni attacco riuscito sia una colpa degli amministratori: conta poter dimostrare come il rischio è stato individuato, quale risposta è stata approvata e se è stata attuata.
Una piattaforma GRC aiuta a tenere questa traccia: collega rischi, interventi correttivi e decisioni, e segnala quando una misura concordata è in ritardo o non dà più i risultati attesi.
Questo articolo riprende un approfondimento pubblicato sul blog di Vigilio GRC Manager, la piattaforma di NEXT per la governance, il rischio e la compliance. Per saperne di più visita vigilio.eu.

In quale quartiere si vive meglio? CityPulse lo calcola con gli open data europei
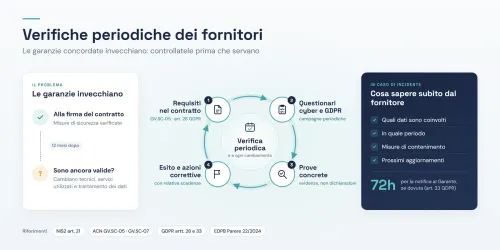
Violazioni presso i fornitori: perché controllarli una volta sola non basta

Congelatori dei supermercati sotto attacco: che cosa insegna il caso a chi si occupa di NIS2
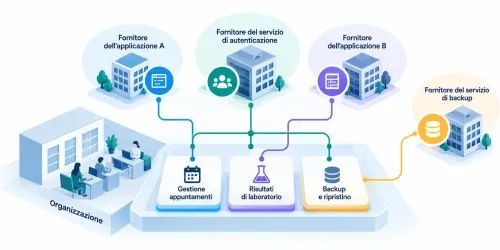
Rischio fornitori: perché serve la mappa degli asset e delle dipendenze
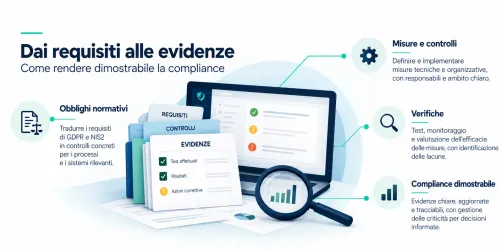
Compliance dimostrabile: dai requisiti alle evidenze
