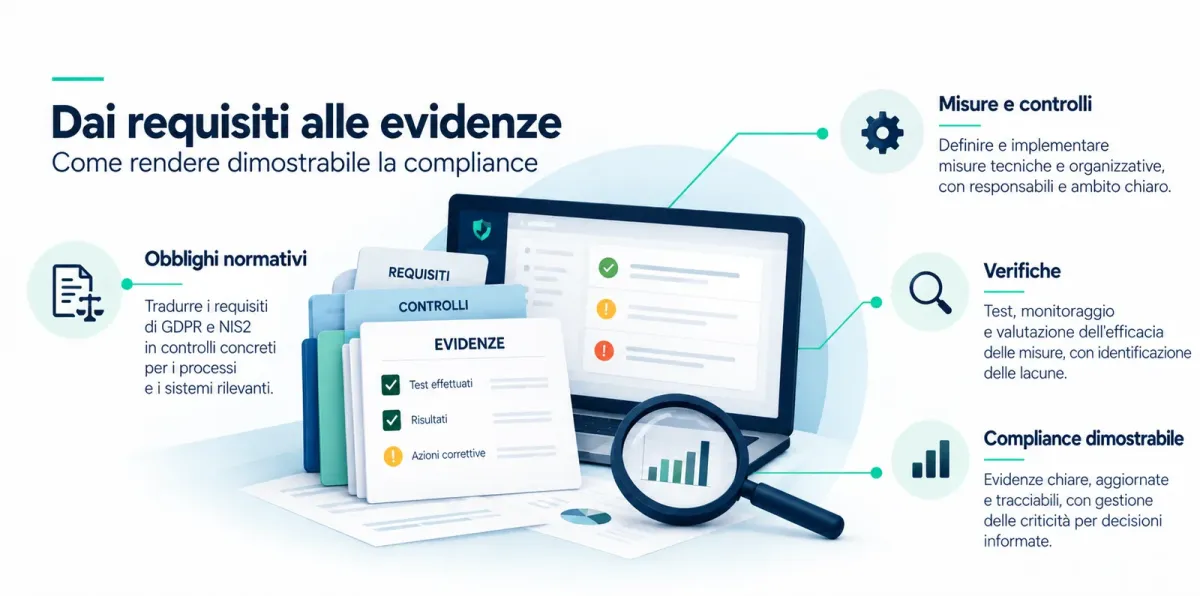
Dimostrare la compliance non vuol dire soltanto avere policy e procedure scritte. Vuol dire poter ricostruire come un controllo è stato applicato, verificato e, quando serve, corretto. Il GDPR lo chiede con il principio di responsabilizzazione e con l’obbligo di verificare regolarmente l’efficacia delle misure di sicurezza (art. 32); la NIS2 include tra le misure obbligatorie le procedure per valutare l’efficacia della gestione dei rischi e consente alle autorità di chiedere le relative evidenze.
Il perimetro cambia il significato del risultato
Si pensi alla revoca degli accessi di chi lascia l’azienda. Se alcune cessazioni registrate dalle risorse umane non arrivano mai nel flusso di lavoro dell’IT, un campione estratto solo da quel flusso non le troverà. La verifica è corretta rispetto al campione, ma non copre tutto il processo. Per questo, accanto al risultato, vanno conservati il perimetro esaminato, le fonti usate e le esclusioni: in un cruscotto di sintesi questi limiti tendono a sparire.
L’evidenza deve rispondere alla domanda giusta
Il registro di un backup dice che la copia è stata eseguita, non che i dati si possano ripristinare: per saperlo serve una prova di ripristino, con esito e tempi. Una scansione delle vulnerabilità descrive i sistemi inclusi in quel momento, non quelli rimasti fuori. Accumulare documenti non serve se non rispondono alla questione che si sta valutando.
Operativo o soltanto pianificato?
Un provvedimento del Garante dell’aprile 2026 su un’azienda sanitaria colpita da ransomware mostra quanto conti il momento a cui si riferisce la valutazione: l’autenticazione a più fattori sulla VPN era pianificata, ma è stata attivata solo dopo l’attacco. L’Autorità ha guardato alle misure realmente in funzione quel giorno, non a quelle in programma.
Quando una correzione è davvero conclusa
Cancellare i dati conservati oltre i termini chiude i casi trovati; se però l’origine è un archivio escluso dalla cancellazione automatica, va corretto il processo e va verificato che la correzione funzioni. Un’attività può risultare completata mentre la criticità è ancora aperta, e i resoconti per il management dovrebbero tenere distinte le due cose.
Un processo GRC ben costruito mantiene il legame tra requisiti, verifiche, evidenze e azioni correttive, senza trasformare la compliance in un archivio indiscriminato: gli originali possono restare nei sistemi che li hanno prodotti, purché si sappia dove trovarli e a quale verifica appartengono.
Questo articolo riprende un approfondimento pubblicato sul blog di Vigilio GRC Manager, la piattaforma di NEXT per la governance, il rischio e la compliance. Per saperne di più visita vigilio.eu.

In quale quartiere si vive meglio? CityPulse lo calcola con gli open data europei
Violazioni presso i fornitori: perché controllarli una volta sola non basta

Congelatori dei supermercati sotto attacco: che cosa insegna il caso a chi si occupa di NIS2
Rischio fornitori: perché serve la mappa degli asset e delle dipendenze

NIS2: che cosa cambia per amministratori e organi di gestione
