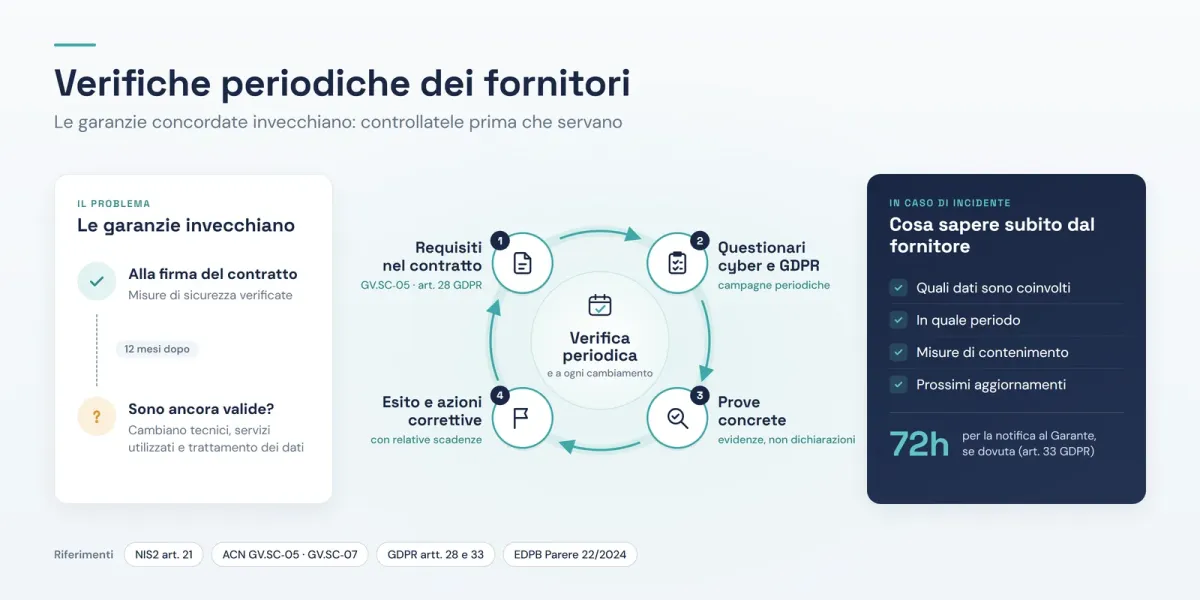
Prima di firmare un contratto con un fornitore di solito se ne verificano le misure di sicurezza. Quelle informazioni però invecchiano in fretta: in un anno cambiano i tecnici autorizzati, i servizi usati, il modo in cui sono trattati i dati. Per questo le garanzie concordate vanno verificate periodicamente, e non solo dalle imprese soggette alla NIS2: chiunque affidi dati personali a terzi ha gli obblighi del GDPR.
Due incidenti, la stessa domanda
Nell’agosto 2026 un accesso non autorizzato ha colpito Contabilità in Cloud di TeamSystem: secondo le comunicazioni ai clienti sono stati sottratti dati anagrafici, recapiti e IBAN. Per i clienti la notizia dell’attacco era solo l’inizio: dovevano capire quali dati di clienti, dipendenti o fornitori fossero coinvolti e se toccasse a loro notificare la violazione.
Nel dicembre 2024 era stato violato il sistema di ticketing dell’assistenza clienti di InfoCert, gestito da un fornitore esterno; i servizi PEC, SPID e firma digitale non erano stati compromessi. Pochi giorni dopo il Garante ha chiesto alla società gli accordi con il fornitore e informazioni sui trattamenti coinvolti: un atto istruttorio, non un accertamento di responsabilità, che però indica che cosa bisogna saper recuperare in fretta.
Nessuno dei due casi dimostra che i clienti avessero controllato male. Mostrano quali informazioni diventano urgenti quando qualcosa va storto: gli accordi, l’elenco dei dati trattati dal fornitore, le procedure con cui deve assistere il cliente.
Che cosa chiedono NIS2 e GDPR
La NIS2 include la sicurezza della catena di approvvigionamento tra le misure obbligatorie (art. 21). In Italia le specifiche di base dell’Agenzia per la cybersicurezza nazionale collegano due momenti: i requisiti di sicurezza vanno scritti nei contratti e il loro rispetto va verificato periodicamente e documentato. Per il GDPR il titolare può affidarsi solo a responsabili che offrano garanzie sufficienti (art. 28), e il Comitato europeo per la protezione dei dati ha ribadito che questa verifica è continua, con una profondità proporzionata al rischio.
Una verifica che produce prove
«Avete una politica di gestione degli accessi?» è una domanda che dice poco. Se il contratto con chi fa manutenzione informatica prevede l’autenticazione a più fattori per gli accessi amministrativi da remoto, conviene chiedere quali account sono protetti, quali eccezioni esistono e quando sono state riesaminate le autorizzazioni. Di ogni verifica vanno registrati il requisito controllato, le risposte e le prove ricevute, l’esito e le eventuali azioni correttive con la scadenza. Le certificazioni aiutano, purché coprano davvero il servizio acquistato.
Tre passi per cominciare
- Scegliere un requisito importante del contratto.
- Cercare la prova più recente che sia rispettato.
- Se la prova manca o è superata, chiedere un aggiornamento e registrare l’esito.
Conviene anche prepararsi alla violazione: sapere chi è il referente del fornitore per le urgenze e chi, all’interno, segue gli aspetti informatici, contrattuali e privacy. I tempi sono stretti: quando la notifica al Garante è dovuta, va fatta se possibile entro 72 ore da quando si è venuti a conoscenza della violazione.
Con Vigilio GRC Manager queste verifiche diventano un processo continuo: la gestione dei fornitori li collega a requisiti, asset e controlli, e le campagne di monitoraggio inviano a cadenza periodica questionari su sicurezza informatica e GDPR.
Questo articolo riprende un approfondimento pubblicato sul blog di Vigilio GRC Manager, la piattaforma di NEXT per la governance, il rischio e la compliance. Per saperne di più visita vigilio.eu.

In quale quartiere si vive meglio? CityPulse lo calcola con gli open data europei

Congelatori dei supermercati sotto attacco: che cosa insegna il caso a chi si occupa di NIS2
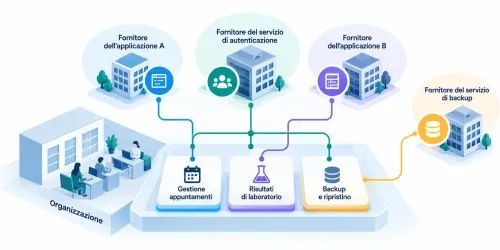
Rischio fornitori: perché serve la mappa degli asset e delle dipendenze
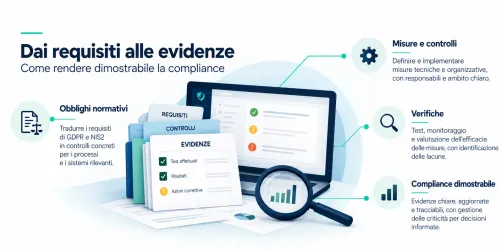
Compliance dimostrabile: dai requisiti alle evidenze

NIS2: che cosa cambia per amministratori e organi di gestione
